Je winkelwagen is leeg
Producten die je toevoegt, verschijnen hier.
Samenvatting: domein beschermen tegen phishing
Criminelen kunnen e-mails sturen met jouw domeinnaam als afzender, zonder toegang tot jouw account. SPF, DKIM en DMARC op p=reject zijn de drie DNS-records die dat stoppen. Begin met p=none (monitoren), werk toe naar p=reject, en zet geparkeerde domeinen direct op p=reject. Controleer je situatie gratis op internet.nl.
Een klant belt: hij heeft zojuist een factuur betaald aan "jou", maar jij hebt die nooit verstuurd. De afzender stond letterlijk als jou@jouwnaam.nl in zijn inbox. Geen gehackte inbox, geen gestolen wachtwoord, geen verdacht e-mailadres KeurigOnline zegtE-mailadresEen e-mailadres is een uniek digitaal adres in het formaat naam@domein.nl voor het versturen en ontvangen van elektronische berichten.. Gewoon jouw domeinnaamKeurigOnline zegtDomeinnaamEen domeinnaam is een uniek webadres gekoppeld aan je website en e-mail, zoals voorbeeld.nl, bedrijf.com of startup.ai., misbruikt door iemand anders.
Dit is e-mailspoofing, en het is mogelijk omdat het e-mailprotocol SMTPKeurigOnline zegtSMTPSMTP (Simple Mail Transfer Protocol) is het protocol waarmee mailprogramma's en mailservers e-mail versturen. bij zijn ontwerp in de jaren tachtig geen afzenderverificatie kende. Zonder de juiste DNSKeurigOnline zegtDNSHet Domain Name System (DNS) vertaalt domeinnamen naar IP-adressen, zodat websites makkelijk bereikbaar zijn.-records kan iedereen ter wereld een e-mail sturen alsof hij van jouw domein afkomt. Hoe DNS-records werken en welke rol ze spelen voor jouw domein is een goede startplek voor wie de basis nog wil begrijpen. In dit artikel leggen we je uit welke concrete maatregelen je treft om je domein te beschermen: van SPF en DKIMKeurigOnline zegtDKIMDKIM beveiligt e-mails met een digitale handtekening om spam tegen te gaan. tot DMARCKeurigOnline zegtDMARCDMARC is een e-mailbeveiligingsprotocol dat domeinen beschermt tegen phishing en spoofing via SPF en DKIM., DANE, BIMI en defensieve domeinregistratie.
Het SMTP-protocol, de basis van alle e-mail, werd in 1982 ontworpen. Afzenderverificatie zat er niet in. Dat betekent concreet: elk systeem dat e-mail kan versturen, kan als afzender iedere domeinnaam invullen die het wil. Jouw mailserver controleert dat niet, en die van de ontvanger ook niet, tenzij jij de juiste beveiligingsrecords hebt ingesteld.
De schaal waarop dit misbruikt wordt, is fors. In 2024 had 23% van alle Nederlandse bedrijven te maken met phishingKeurigOnline zegtPhishingPhishing is een cyberaanval waarbij criminelen zich voordoen als betrouwbare organisaties om gevoelige informatie te stelen.- en spoofing-aanvallen, verreweg het meest voorkomende aanvalstype vergeleken met DDoS of ransomwareKeurigOnline zegtRansomwareRansomware is malware die je bestanden versleutelt of steelt en daarna losgeld eist voor de sleutel of voor je stilzwijgen..[1] Opvallend is de conclusie van SIDNKeurigOnline zegtSIDNSIDN beheert als officiële registry alle .nl-domeinnamen in Nederland sinds 1996. Labs, dat phishingcampagnes bij drie Europese ccTLD's onderzocht: 80% van de phishingaanvallen misbruikt geen nieuw geregistreerde domeinen, maar bestaande domeinen.[2] Aanvallers liften mee op jouw reputatie, die al jaren is opgebouwd.
De financiële gevolgen zijn reëel. Business Email Compromise (BEC), waarbij criminelen e-mail versturen namens een vertrouwde partij, veroorzaakte in 2024 wereldwijd $2,8 miljard schade, met een cumulatief verlies van $8,5 miljard over de periode 2022 tot 2024.[3] Nep-facturen, valse inlogverzoeken, gefabriceerde urgentie: allemaal afgestuurd vanuit een afzenderadres dat er volledig betrouwbaar uitziet.
Het goede nieuws: drie DNS-records, correct ingesteld, sluiten de achterdeur. SPF, DKIM en DMARC samen vormen de standaardoplossing. De volgende secties lopen ze door, van eenvoudig naar geavanceerd.
SPF staat voor Sender Policy Framework. Het is een DNS TXT-recordKeurigOnline zegtTXT-recordEen TXT-record is een DNS-record waarin je tekst bij een domeinnaam opslaat, vaak voor domeinverificatie en e-mailbeveiliging. waarin je vastlegt welke IP-adressen en servers gemachtigd zijn om e-mail te versturen namens jouw domein. Een ontvangende mailserver kijkt dit record op en beoordeelt of de verzendende server wel op de lijst staat.
Een typisch SPF-recordKeurigOnline zegtSPF-recordEen SPF-record is een DNS-record dat bepaalt welke mailservers e-mail mogen versturen namens een domein. ziet er zo uit:
v=spf1 include:spf.google.com include:mailprovider.example.com ~allElke include: verwijst naar een mailprovider die namens jou mag sturen. Het afsluitende ~all markeert alle andere bronnen als soft fail: verdacht, maar niet meteen geblokkeerd. Gebruik je -all in plaats daarvan, dan wordt mail van onbekende servers hard afgewezen. Dat is strenger en beter zodra je zeker weet dat je alle legitieme diensten hebt opgenomen.
Let op: de 10-lookup-limiet
De beperking van SPF: het beschermt alleen de envelope sender, de technische afzenderregel die mailservers onderling gebruiken. De zichtbare "Van:"-header die de ontvanger in zijn inbox ziet, valt buiten het bereik van SPF. Een aanvaller kan die header nog steeds vrij invullen. Dat is de reden dat SPF alleen onvoldoende is: je hebt DKIM en DMARC nodig om ook de zichtbare afzender te borgen.
Vandaag heeft slechts 70% van de Nederlandse domeinen een correct SPF-record. Drie op de tien domeinen missen dit basisrecord nog.[4]
DKIM, DomainKeys Identified Mail, voegt een cryptografische handtekening toe aan elke uitgaande e-mail. Je mailserver gebruikt een private key om de handtekening te berekenen. De bijbehorende publieke sleutel staat in een DNS TXT-record met een zogeheten _domainkey-selector. Elke ontvangende mailserver kan die publieke sleutel opvragen en de handtekening verifiëren, zonder de private key zelf te kennen.
Dit biedt twee voordelen tegelijk. Ten eerste bewijst het dat de e-mail verstuurd is door een systeem dat toegang heeft tot jouw private key, dus een systeem dat jouw domein legitiem beheert. Ten tweede detecteert het aanpassingen aan de mailinhoud onderweg: als iemand de boodschap tussentijds wijzigt (man-in-the-middle), klopt de handtekening niet meer en weigert de ontvangende server de mail.
Een DKIM-record in DNS ziet er zo uit (sterk ingekort):
mail._domainkey.jouwnaam.nl IN TXT "v=DKIM1; k=rsa; p=MIIBIjANBgkq..."De selector, hier mail, is een vrij te kiezen naam. Veel providers gebruiken default, google of s1. De waarde na p= is de publieke sleutel zelf, gegenereerd door je mailprovider.
DKIM instellen via DirectAdmin
DKIM beschermt de "Van:"-header, in tegenstelling tot SPF. Maar ook DKIM alleen is niet waterdicht. Een aanvaller kan een volledig eigen domein aanmaken met geldige DKIM-handtekeningen, en vervolgens een mail sturen waarbij de zichtbare "Van:"-header naar jouw domein verwijst. DMARC sluit die laatste maas door af te dwingen dat het geauthenticeerde domein en de zichtbare afzender overeenkomen.
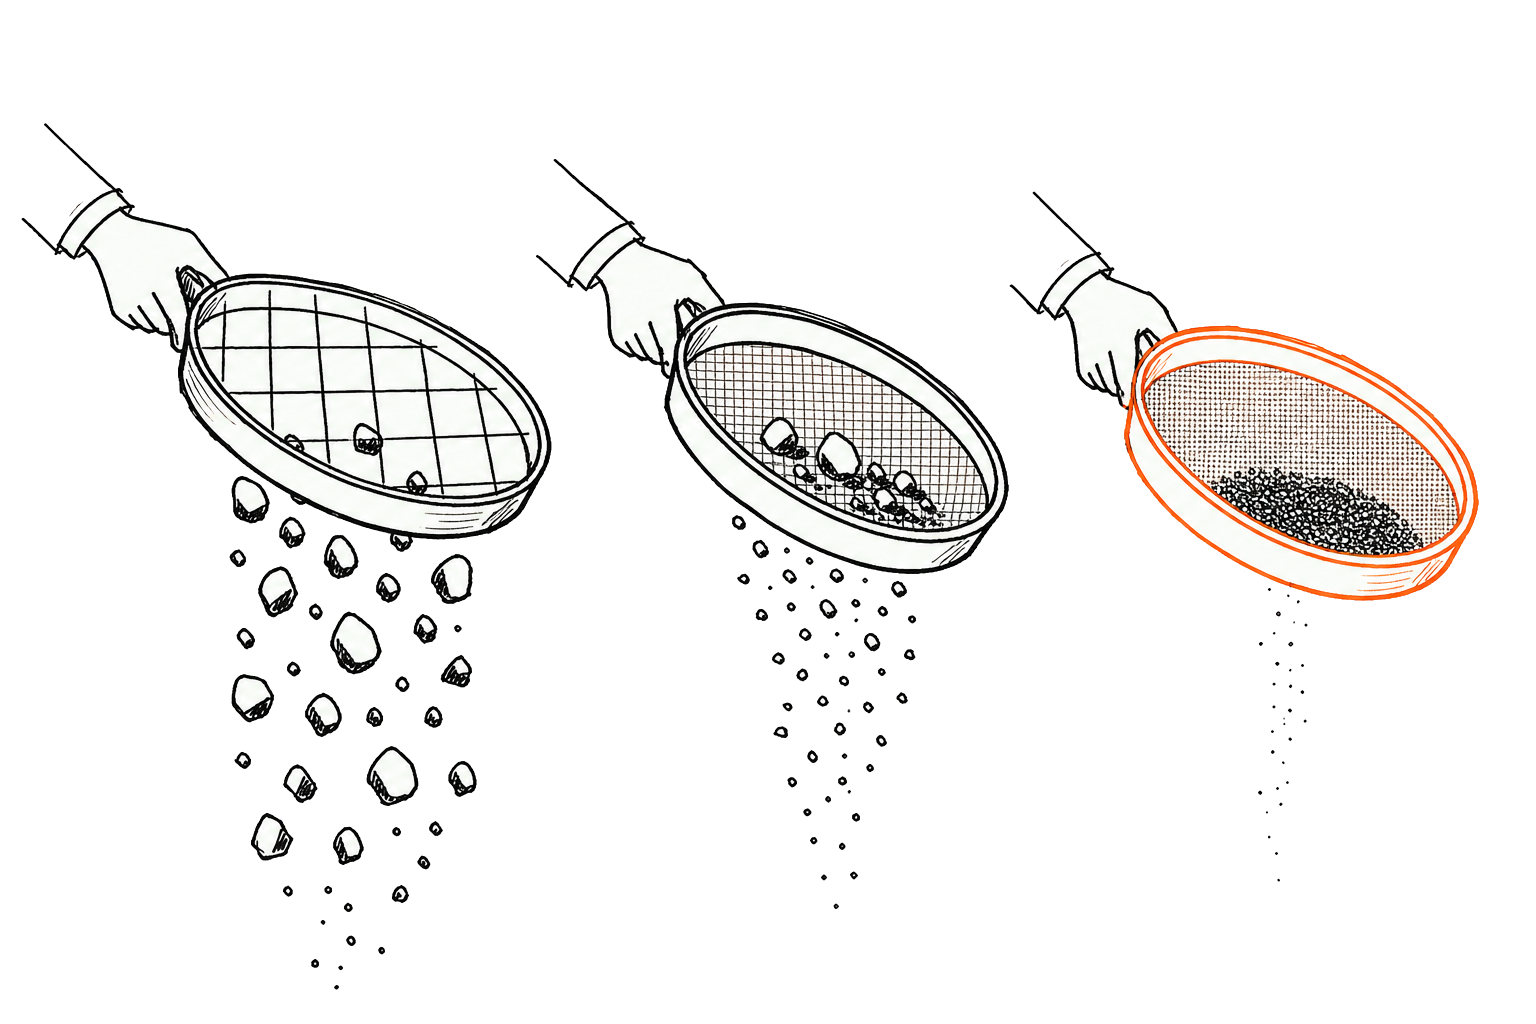
DMARC, Domain-based Message Authentication, Reporting and Conformance, is het beleidsrecord dat SPF en DKIMKeurigOnline zegtDKIMDKIM beveiligt e-mails met een digitale handtekening om spam tegen te gaan. aan elkaar koppelt. Zonder DMARC kunnen SPF en DKIM allebei technisch geldig zijn, terwijl de zichtbare "Van:"-header toch de naam van de aanvaller draagt. DMARC schrijft voor dat de domeinnaam in de "Van:"-header exact moet overeenkomen met het domein dat via SPF of DKIM geauthenticeerd is. Dit heet alignment.
Bovendien instrueert DMARC de ontvangende mailserver wat hij moet doen als de verificatie mislukt. Dit stel je in via het p=-beleid, en je rolt het in fasen uit:
DMARC uitrollen in drie fasen
Het NCSC adviseert expliciet om p=reject als einddoel te hanteren.[7] Toch heeft vandaag slechts 23,2% van de Nederlandse domeinen p=reject ingesteld, terwijl 41,5% van de domeinen helemaal geen DMARC-record heeft.[4]
Een minimaal DMARC-record voor de monitorfase:
v=DMARC1; p=none; rua=mailto:dmarc-rapporten@jouwnaam.nlDe rapporten die je ontvangt zijn XMLKeurigOnline zegtXMLXML (Extensible Markup Language) is een opmaaktaal om gegevens gestructureerd op te slaan en uit te wisselen tussen systemen.-bestanden, moeilijk direct leesbaar. Gebruik een gratis laag van tools als dmarcian of Postmark DMARC om ze leesbaar te maken. Die tonen per dienst welke mails slagen en welke falen, zodat je precies ziet wat er nog geconfigureerd moet worden voordat je naar p=reject stapt.
Reputatieschade door domeinmisbruik kan ook leiden tot plaatsing op een e-mailblacklist: ontvangende servers weigeren dan alle mail van jouw domein, ook de legitieme. DMARC op p=reject is de preventieve maatregel die dat scenario voorkomt.
Parkeerdomeinen zijn domeinnamen die je bezit maar waarvan je geen e-mail verstuurt. Ze lijken onbelangrijk, maar zijn een open achterdeur: aanvallers kunnen ze direct misbruiken voor phishing, terwijl jij er nooit legitieme mail van verstuurt. Dat maakt ze de makkelijkst te beveiligen domeinen in je portfolio.
Stel geparkeerde domeinen direct in met twee records:
# SPF: weiger alle verzendende servers
jouwnaam.com IN TXT "v=spf1 -all"

# DMARC: weiger alle e-mail direct
_dmarc.jouwnaam.com IN TXT "v=DMARC1; p=reject"
Dit is een kwartiertje werk per domein en verkleint je aanvalsoppervlak onmiddellijk. Er is geen monitorfase nodig: er bestaat geen legitieme mail die je beschadigt.[9]
Naast je bestaande domeinen lopen veel bedrijven risico op lookalike-domeinen: varianten die net iets anders zijn gespeld. Denk aan typfouten (jouwnaan.nl), homogliefen (j0uwnaam.nl, waarbij de "o" vervangen is door een nul) of andere TLD's (jouwnaam.com, jouwnaam.eu). DMARC beschermt alleen jouw exacte domeinnaam. Als een aanvaller een echt ander domein registreert en daar een geldig e-mailsysteem op inricht, staat DMARC machteloos.
Preventieve registratie van de bekendste lookalike-varianten kost rond de €20 per jaar per domein. SIDN geeft het voorbeeld van een merkzaak waarbij achteraf herstel honderd keer duurder uitviel dan tijdig de varianten vastleggen.[10] Zet geregistreerde lookalike-domeinen ook direct op p=reject, want ze zijn bedoeld als parkeerdomeinen, niet als verzendende mailbron.
In 2025 stuurde SIDN voor 3.724 .nl-domeinnamen waarschuwingen uit wegens vermoeden van phishing of malwareKeurigOnline zegtMalwareMalware is kwaadaardige software die een computer, server of website besmet om gegevens te stelen, te schaden of te misbruiken., met een gemiddelde afhandelingstijd van 21 uur.[6] Een aanvaller kan in die 21 uur al honderden berichten hebben verstuurd. Preventie werkt goedkoper dan reactie. Bekijk ook hoe spookfacturen via domeinnamen in de praktijk worden ingezet om je bewuster te worden van het concrete risico.
SPF, DKIM en DMARCKeurigOnline zegtDMARCDMARC is een e-mailbeveiligingsprotocol dat domeinen beschermt tegen phishing en spoofing via SPF en DKIM. authenticeren de afzender. DANE en MTA-STSKeurigOnline zegtMTA-STSMTA-STS (MTA Strict Transport Security) is een standaard waarmee je afdwingt dat mail via een versleutelde TLS-verbinding binnenkomt. beveiligen de verbinding: ze dwingen af dat e-mail altijd via TLSKeurigOnline zegtTLSTLS is het standaardprotocol voor versleutelde, betrouwbare communicatie tussen client en server.-versleuteling wordt verstuurd, zodat het bericht onderweg niet afgeluisterd of aangepast kan worden. Ze zijn dus een aanvulling op, geen vervanging van, de drie authenticatielagen.
DANE, DNSKeurigOnline zegtDNSHet Domain Name System (DNS) vertaalt domeinnamen naar IP-adressen, zodat websites makkelijk bereikbaar zijn.-based Authentication of Named Entities, koppelt het TLS-certificaat van je mailserver aan een TLSA-record in je DNS. Een ontvangende mailserver die DANE ondersteunt, weigert de verbinding als het aangeboden certificaat niet overeenkomt met wat in DNS staat. Zo kan een aanvaller die de verbinding probeert te onderscheppen geen vals certificaat presenteren.
DANE vereist DNSSECKeurigOnline zegtDNSSECDNSSEC (DNS Security Extensions) beveiligt DNS-informatie door deze cryptografisch te ondertekenen., omdat het TLSA-record anders zelf vervalst kan worden. DNSSEC is dan ook de basis voor zowel DANE als de integriteit van je DMARC-records. Bij KeurigOnline is DNSSEC standaard ingeschakeld op alle .nl-domeinen: dat is laag 0 van je e-mailbeveiliging, geregeld op dag één van je domeinregistratie.
MTA-STS, Mail Transfer Agent Strict Transport Security, werkt als alternatief als DNSSEC niet beschikbaar is. Je plaatst een beleidsbestand op een vast HTTPSKeurigOnline zegtHTTPSHTTPS (HyperText Transfer Protocol Secure) is HTTP over een versleutelde TLS-verbinding tussen browser en webserver.-adres (https://mta-sts.jouwnaam.nl/.well-known/mta-sts.txt) en een DNS TXT-record dat ernaar verwijst. Ontvangende servers leren zo dat ze altijd TLSKeurigOnline zegtTLSTLS is het standaardprotocol voor versleutelde, betrouwbare communicatie tussen client en server. moeten afdwingen voor jouw domein. Google raadt MTA-STS expliciet aan als eenvoudiger instapoptie voor domeinen zonder DNSSEC.[8]
De realiteit in Nederland (september 2025)
De meest directe stap als je nog geen DNSSEC hebt: activeer MTA-STS. Het vereist geen DNSSEC, is relatief eenvoudig in te stellen en dwingt meteen versleuteld transport af voor inkomende mail naar jouw domein.
BIMI, Brand Indicators for Message Identification, is de bonuslaag voor wie alle voorgaande stappen heeft afgerond. Het protocol toont je bedrijfslogo naast je afzendernaam in de inbox van ontvangers, zichtbaar in e-mailclients als Gmail en Apple Mail.
Wat je nodig hebt om BIMI te activeren:
p=reject (of minimaal p=quarantine).KeurigOnline zegtTXT-recordEen TXT-record is een DNS-record waarin je tekst bij een domeinnaam opslaat, vaak voor domeinverificatie en e-mailbeveiliging. dat naar je logo-URL en VMC verwijst.Het directe effect is tweeledig. Je vergroot de herkenning van jouw merk in de inbox. En je geeft ontvangers een zichtbaar visueel signaal dat de mail van een geverifieerd bedrijf afkomt, een onderscheid dat telt in een omgeving waar 23% van de Nederlandse bedrijven jaarlijks met phishingKeurigOnline zegtPhishingPhishing is een cyberaanval waarbij criminelen zich voordoen als betrouwbare organisaties om gevoelige informatie te stelen. te maken krijgt.[1]
Tip: BIMI is geen beveiligingsmaatregel op zichzelf. Het is de zichtbare beloning voor correct gedrag bij de vorige lagen. Wie p=reject bereikt, heeft de onderliggende beveiliging op orde en kan vervolgens ook die extra zichtbaarheid in de inbox toevoegen.
De huidige stand van je e-mailbeveiliging check je gratis met een paar tools:
KeurigOnline zegtMTA-STSMTA-STS (MTA Strict Transport Security) is een standaard waarmee je afdwingt dat mail via een versleutelde TLS-verbinding binnenkomt. in één keer en geeft een rapportcijfer inclusief toelichting per ontbrekend onderdeel.Checklist: domein beschermen tegen phishing
p=none, rapporten gelezen en begrepen, doorgeschakeld naar p=quarantine en vervolgens p=reject.v=spf1 -all en p=reject op elk domein dat je niet gebruikt voor e-mail.KeurigOnline schakelt DNSSECKeurigOnline zegtDNSSECDNSSEC (DNS Security Extensions) beveiligt DNS-informatie door deze cryptografisch te ondertekenen. standaard in op alle .nl-domeinen. Stap 5 is daarmee geregeld op de dag dat je je domein registreert. De overige DNS-records beheer je via DirectAdminKeurigOnline zegtDirectAdminDirectAdmin is een webhosting control panel ontwikkeld door JBMC Software als kostenefficiënt en gebruiksvriendelijk alternatief voor cPanel., het hostingpanel dat bij elk pakket zit. Heb je vragen over het instellen van SPF, DKIM of DMARC voor jouw specifieke mailprovider, dan helpt onze support je graag op weg.
Het e-mailprotocol SMTPKeurigOnline zegtSMTPSMTP (Simple Mail Transfer Protocol) is het protocol waarmee mailprogramma's en mailservers e-mail versturen. controleert standaard niet of de afzender de eigenaar is van het opgegeven domein. Zonder SPF, DKIM en DMARC kan iedereen een e-mail versturen met jouw domeinnaam als afzender, en die wordt gewoon afgeleverd. De ontvangende mailserver weet niet beter, omdat er geen gezaghebbende bron is die zegt wie er namens jouw domein mag versturen. SPF, DKIM en DMARC zijn precies die gezaghebbende bron.
Alle diensten die namens jouw domein e-mail versturen, moeten in je SPF-recordKeurigOnline zegtSPF-recordEen SPF-record is een DNS-record dat bepaalt welke mailservers e-mail mogen versturen namens een domein. staan en DKIM-sleutels aanleveren. Start met DMARC op p=none en lees de rapporten twee tot vier weken: die tonen precies welke diensten namens je domein mailen en of ze correct zijn geconfigureerd. Pas nadat alle legitieme diensten correct staan, ga je naar p=quarantine en uiteindelijk p=reject. Haast je niet naar reject: neem de tijd om de rapporten goed te begrijpen.
Ja, juist die zijn het makkelijkst te misbruiken. Omdat jij er geen e-mail van verstuurt, bestaat er geen risico dat legitieme berichten geblokkeerd worden. Stel geparkeerde domeinen direct in op v=spf1 -all (SPF) en p=reject (DMARC). Dat is een kwartiertje werk en verkleint je aanvalsoppervlak onmiddellijk, zonder enige bijwerking.
DNSKeurigOnline zegtDNSHet Domain Name System (DNS) vertaalt domeinnamen naar IP-adressen, zodat websites makkelijk bereikbaar zijn.-wijzigingen propageren doorgaans binnen 1 tot 4 uur. DMARC-rapporten van ontvangende mailservers komen na 24 tot 48 uur binnen. Plan vier tot acht weken voor de volledige uitrol van p=none naar p=reject: die tijd heb je nodig om alle legitieme afzenders te identificeren en hun SPF en DKIM correct in te stellen voordat je naar het strengste beleidsniveau stapt.
Spoofing betekent dat aanvallers jouw exacte domeinnaamKeurigOnline zegtDomeinnaamEen domeinnaam is een uniek webadres gekoppeld aan je website en e-mail, zoals voorbeeld.nl, bedrijf.com of startup.ai. als afzender gebruiken, bijvoorbeeld jij@jouwnaam.nl. DMARC op p=reject blokkeert dit effectief. Een lookalike-domein is een net-iets-anders-gespelde variant, zoals j0uwnaam.nl of jouwnaam.com, die aanvallers zelf registreren en inrichten met een eigen e-mailsysteem. Daartegen helpt DMARC niet. Defensieve domeinregistratie en monitoring van nieuwe varianten zijn het antwoord op lookalike-aanvallen.
Ja, als je een dienst gebruikt die namens jouw domein mailt maar nog niet in SPF en DKIMKeurigOnline zegtDKIMDKIM beveiligt e-mails met een digitale handtekening om spam tegen te gaan. is opgenomen. Dat is precies de reden waarom je altijd begint met p=none: in die monitorfase wordt niets geblokkeerd en ontvang je rapporten over alle e-mailverkeer. Pas nadat je alle diensten hebt geidentificeerd en correct geconfigureerd, verhoog je het beleidsniveau stap voor stap naar p=quarantine en daarna p=reject.
KeurigOnline zegtDMARCDMARC is een e-mailbeveiligingsprotocol dat domeinen beschermt tegen phishing en spoofing via SPF en DKIM. Manager, DMARC instellen voor niet-verzendende domeinenKeurigOnline zegtSIDNSIDN beheert als officiële registry alle .nl-domeinnamen in Nederland sinds 1996., Wacht niet te lang met registreren van een domeinnaamOverstappen naar een andere hostingprovider? Zet eerst je hosting klaar, dan de DNS om, en verhuis het domein pas als laatste. Stappenplan met mail en TTL.
 Pablo Cleij
Email met eigen domein in 4 stappen: domein, mailpakket, adressen en DNS. Eerlijke prijzen na de actie, plus wat er in 2027 verandert voor Gmail-gebruikers.
Pablo Cleij
Mail komt in spam bij de ontvanger? Eerst testen, dan pas je tekst herschrijven. 5 oorzaken op volgorde, plus wat Gmail en Outlook sinds 2024 eisen.
Pablo Cleij